Poruke najčešće završavaju u spamu zato što poslužitelj primatelja ne može provjeriti da poruka stvarno dolazi od vaše domene. Tu provjeru omogućuju tri zapisa u DNS-u: SPF, DKIM i DMARC. Kad su postavljeni, vaša ponuda ide u dolaznu poštu, a ne u neželjenu.
Što se dogodi kad pošaljete poruku
Poruka ne ide izravno od vas do kupca. Predaje je vaš poslužitelj, a prima poslužitelj primatelja, i on u tom trenutku odlučuje gdje će je smjestiti. Odluku ne donosi po sadržaju, nego prvo po tome je li pošiljatelj to što tvrdi da je.
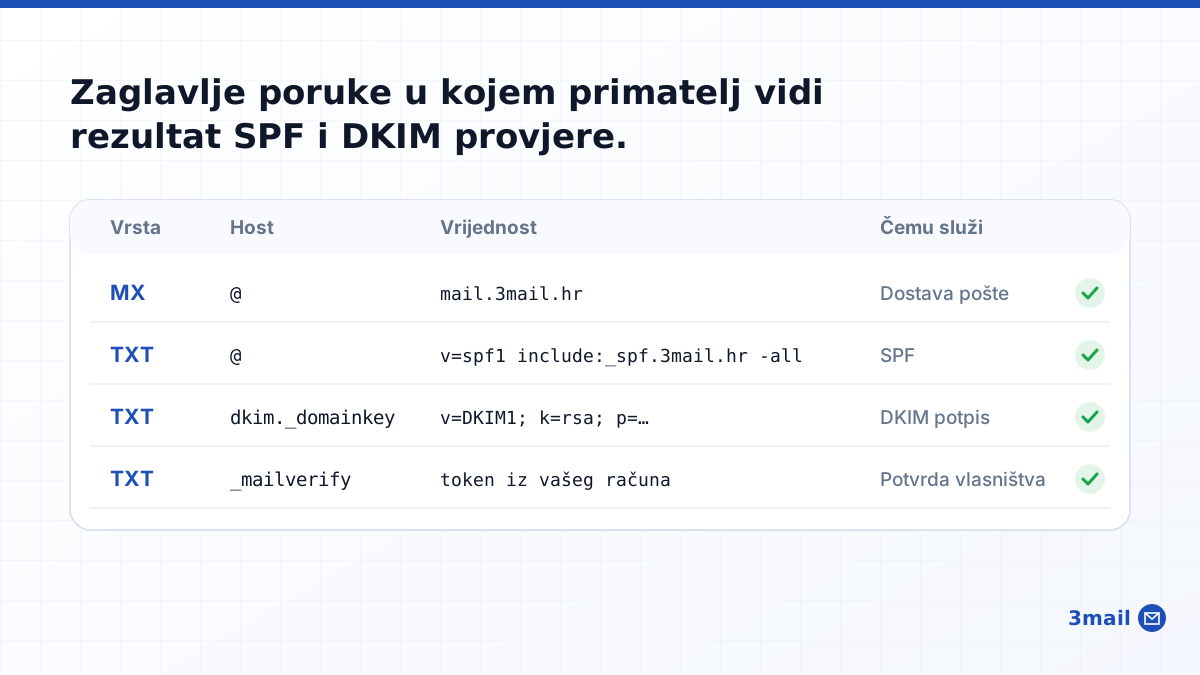
Adresa pošiljatelja u e-mailu je samo tekst. Bilo tko može napisati da poruka dolazi s [email protected]. Zato su uvedeni zapisi u DNS-u (javni imenik u kojem stoji tko smije slati poštu za vašu domenu). Oni su jedini način da primatelj to provjeri bez telefonskog poziva.
Tri zapisa, tri različita posla
SPF: popis poslužitelja koji smiju slati
SPF (Sender Policy Framework) je jedan TXT zapis na vašoj domeni. U njemu stoji koji poslužitelji smiju slati poštu u ime domene. Kod nas izgleda ovako:
v=spf1 include:_spf.3mail.hr -all
Dio -all znači „nitko drugi”. To je stroža postavka od češćeg ~all i namjerno je takva, jer ostavlja manje prostora za slanje u vaše ime. Važno pravilo: domena smije imati samo jedan SPF zapis. Ako ih ima dva, poslužitelji primatelja zanemaruju oba, pa je stanje gore nego da zapisa nema.
DKIM: digitalni potpis svake poruke
DKIM (DomainKeys Identified Mail) je potpis koji naš poslužitelj dodaje u svaku poruku koju pošaljete. Javni dio ključa stoji u DNS-u, na hostu dkim._domainkey. Primatelj uzme potpis iz poruke, uzme ključ iz DNS-a i provjeri poklapaju li se. Ako se poklapaju, poruka nije mijenjana na putu i potpisala ju je vaša domena.
DMARC: što učiniti kad provjera padne
DMARC (Domain-based Message Authentication, Reporting and Conformance) je uputa primatelju. Kaže mu što napraviti s porukom koja se predstavlja kao vaša, ali ne prolazi SPF ni DKIM. Naša zadana postavka je:
v=DMARC1; p=quarantine; adkim=r; aspf=r; rua=mailto:[email protected]
Dio p=quarantine znači „stavi takvu poruku u neželjenu poštu”. Dio rua je adresa na koju stižu izvještaji, pa se vidi tko pokušava slati u vaše ime.
Tablica: zapis, čemu služi, što bez njega
| Zapis | Čemu služi | Što se dogodi bez njega |
|---|---|---|
MX na @ | Govori gdje se prima pošta za vašu domenu. | Poruke vama ne stižu nikamo ili idu na stari poslužitelj. |
SPF, TXT na @ | Popis poslužitelja koji smiju slati u ime domene. | Vaše poruke padaju u spam, a tuđe lažne lakše prolaze. |
DKIM, TXT na dkim._domainkey | Potpis kojim primatelj provjerava da je poruku poslala vaša domena i da je nepromijenjena. | Gmail i Outlook je tretiraju kao nepotvrđenu, pa je češće filtriraju. |
DMARC, TXT na _dmarc | Uputa primatelju što s porukom koja ne prođe provjeru, plus izvještaji. | Svaki primatelj odlučuje sam i nitko vam ne javlja da se netko predstavlja kao vi. |
TXT _mailverify | Dokaz da je domena vaša, uz MX zapis. | Sandučići se ne otvaraju, jer ne možemo znati da je domena vaša. |
CNAME autodiscover i autoconfig | Outlook, mobiteli i Thunderbird sami nađu postavke. | Postavke upisujete ručno: poslužitelj, port i vrsta zaštite. |
MX, SPF i DKIM kod nas su obavezni; bez njih domena ne prelazi u aktivno stanje. DMARC i autodiscover su preporuka, ali oba rješavaju stvarne probleme, pa ih postavljamo odmah. Popis zapisa s primjerima vrijednosti opisao je kolega u tekstu kako spojiti domenu: MX, SPF i DKIM.
Pet čestih uzroka spama u praksi
- Dva SPF zapisa. Jedan je ostao od starog hostinga, drugi je došao s novom poštom. Ostavite samo jedan.
- Stari MX zapis uz novi. Ako stari zapis ima isti ili manji broj prioriteta, dio pošte i dalje ide na stari poslužitelj. Naša provjera na to izričito upozorava.
- Slanje s tuđeg poslužitelja. Web obrazac na stranici, sustav za račune ili newsletter alat šalju s vaše adrese, ali nisu u SPF zapisu.
- Pošta s dijeljenog web servera. Isti IP šalje i vaše ponude i tuđe poruke. Zato poštu držimo na zasebnom poslužitelju s vlastitim IP-om i pratimo je li na listama spama.
- Kompromitiran sandučić. Ukradena lozinka pošalje tisuće poruka u vaše ime i reputacija domene pada u jednom danu.
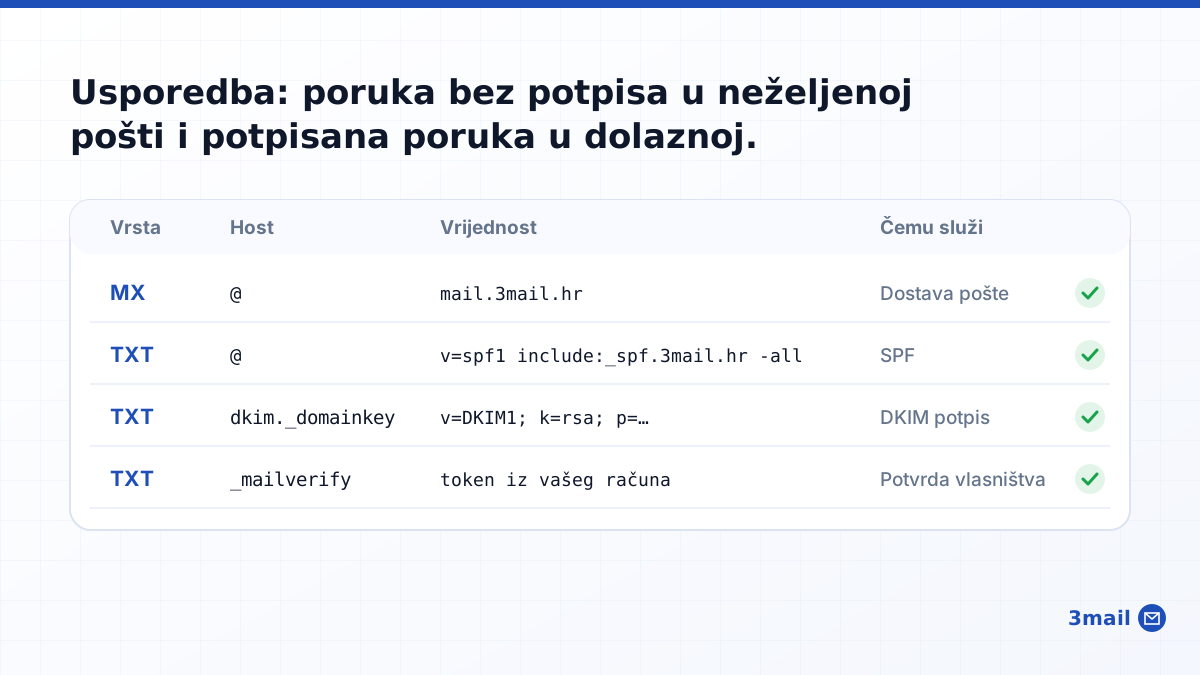
Kako se to riješi
Zapisi su javni i svatko ih može upisati sam. Posla je više nego što izgleda: treba ih upisati bez tipfelera, ne pobrisati zapise web stranice i ne ostaviti duplikate. Zato postoje dva puta.
Kad DNS vodimo mi, vi upišete samo naše nameservere kod registrara. Sve ostalo upisujemo i održavamo mi, a postojeće zapise web stranice prije toga prepišemo u novu zonu, pa stranica ne prestaje raditi. Kad DNS ostaje kod vas, u svom računu dobijete tablicu s vrijednostima i gumbima za kopiranje, plus kratke upute za poznate registrare i za Cloudflare.
U oba slučaja domenu provjeravamo svakih deset minuta. Za svaki zapis vidite što je očekivano i što je zapravo nađeno, a kad MX, SPF i DKIM prorade, dobivate e-mail da pošta radi. Ručni koraci za pojedine programe stoje na stranici upute, a cijene paketa na stranici cijene.
Jedna stvar koju ni najbolji zapisi ne rješavaju: sadržaj. Poruka s deset linkova, velikim privitkom i tekstom pisanim velikim slovima padne u spam i kad je potpisana. Isto vrijedi za slanje na kupljene liste adresa.
Kako provjeriti stanje svoje domene
Provjeru ne morate raditi naslijepo. U računu, na kartici domene, za svaki zapis piše što se očekuje i što je stvarno nađeno u DNS-u, uz status provjere. Tako se odmah vidi je li problem u tipfeleru, u zapisu koji nedostaje ili u zapisu koji je ostao od prije.
Dvije situacije nisu greška u pisanju, a ipak ruše isporuku, pa ih provjera javlja posebno:
- domena ima više SPF zapisa, pa ih poslužitelji primatelja zanemaruju i stanje je gore nego bez zapisa
- uz naš MX zapis stoji i stari, s istim ili manjim brojem prioriteta, pa dio pošte i dalje ide na stari poslužitelj
Kod MX zapisa manji broj znači veću prednost. Zapis s brojem 5 preuzet će poštu prije zapisa s brojem 10, pa stari poslužitelj u tihoj pozadini nastavlja primati dio poruka. Vlasnik domene to obično primijeti tek kad kupac kaže da je odgovorio, a odgovora nema.
Ako poštu u vaše ime šalje još netko, na primjer obrazac na web stranici, sustav za račune ili alat za newsletter, njegov poslužitelj treba ući u vaš SPF zapis. Javite nam kojeg pružatelja koristite i zapis dopunjujemo. Drugi SPF zapis nije rješenje, jer pravilo o jednom zapisu vrijedi bez iznimke.
Zadnji sloj su DMARC izvještaji. Na adresu iz zapisa stižu sažeci koji pokazuju koliko je poruka poslano u ime vaše domene i koliko ih je prošlo provjeru. Kad se u njima pojave slanja koja ne prepoznajete, netko pokušava slati kao vi.
Česta pitanja
Moram li razumjeti te zapise da bi pošta radila?
Ne. SPF, DKIM i DMARC postavljamo umjesto vas, u svakom paketu. Ovaj tekst je tu za slučaj da želite znati što je upisano i zašto.
Koliko traje da promjena proradi?
Od nekoliko minuta do nekoliko sati, jer se DNS zapisi šire postupno. Provjeravamo svakih deset minuta i javljamo kad je sve na mjestu.
Mogu li nastaviti slati iz Gmaila?
Možete. Pošta s poslovne adrese prosljeđuje se u Gmail, a iz Gmaila šaljete kao adresa na svojoj domeni. Kako to postaviti i kako prenijeti stare poruke piše u tekstu kako prenijeti staru poštu s Gmaila.
Otvorite adresu na svojoj domeni i zapise prepustite nama na stranici za otvaranje e-maila.